¿El kernel de tu equipo constituye un riesgo de seguridad?
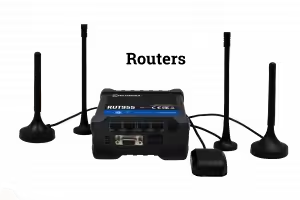
Cada vez que un dispositivo de red se inicia, se conecta a una torre celular o enruta un paquete de datos, el kernel realiza el trabajo pesado entre bastidores. Es la base fundamental del sistema operativo: actúa como traductor entre las aplicaciones y el hardware, gestionando al instante cada interrupción del procesador, la memoria y los periféricos.
Optar por compilar el firmware sobre un kernel LTS con soporte activo, en lugar de mantener una versión antigua, es una de las decisiones de ingeniería más determinantes para un fabricante de hardware, ya que fija durante cuánto tiempo un dispositivo seguirá recibiendo parches de seguridad de IoT. Un kernel antiguo no implica que el producto sea defectuoso, pero sí que todas las vulnerabilidades (CVE) descubiertas desde su lanzamiento son conocidas y explotables, un riesgo que persiste en dispositivos vendidos e implementados hoy en día.
Reconstruir el firmware en torno a un kernel más reciente exige validar controladores, volver a probar la compatibilidad de hardware y recertificar versiones, un esfuerzo que muchos fabricantes posponen. El resultado son routers con especificaciones modernas pero un kernel que dejó de recibir atención en seguridad hace años. El artículo explica cómo comprobar la versión del kernel de un dispositivo desde su panel de administración y contrastarla con las bases de datos públicas de CVE.
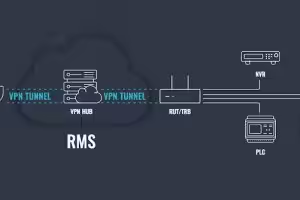
También aborda por qué el momento de aplicar el parche es tan crítico como su existencia: las herramientas de escaneo automatizado pueden localizar dispositivos con firmware desactualizado en cuestión de horas, y a escala de flota un único kernel obsoleto se convierte en un punto débil compartido en toda la operación. Repasa además cómo actualizar el firmware de RutOS vía Teltonika RMS o desde la interfaz web, y recomienda una cadencia de revisión trimestral como mínimo.